Pruebas que no escalan
El QA manual se queda atrás en cada sprint, y las suites automatizadas se rompen cuando cambia la interfaz.
AI-Driven QA
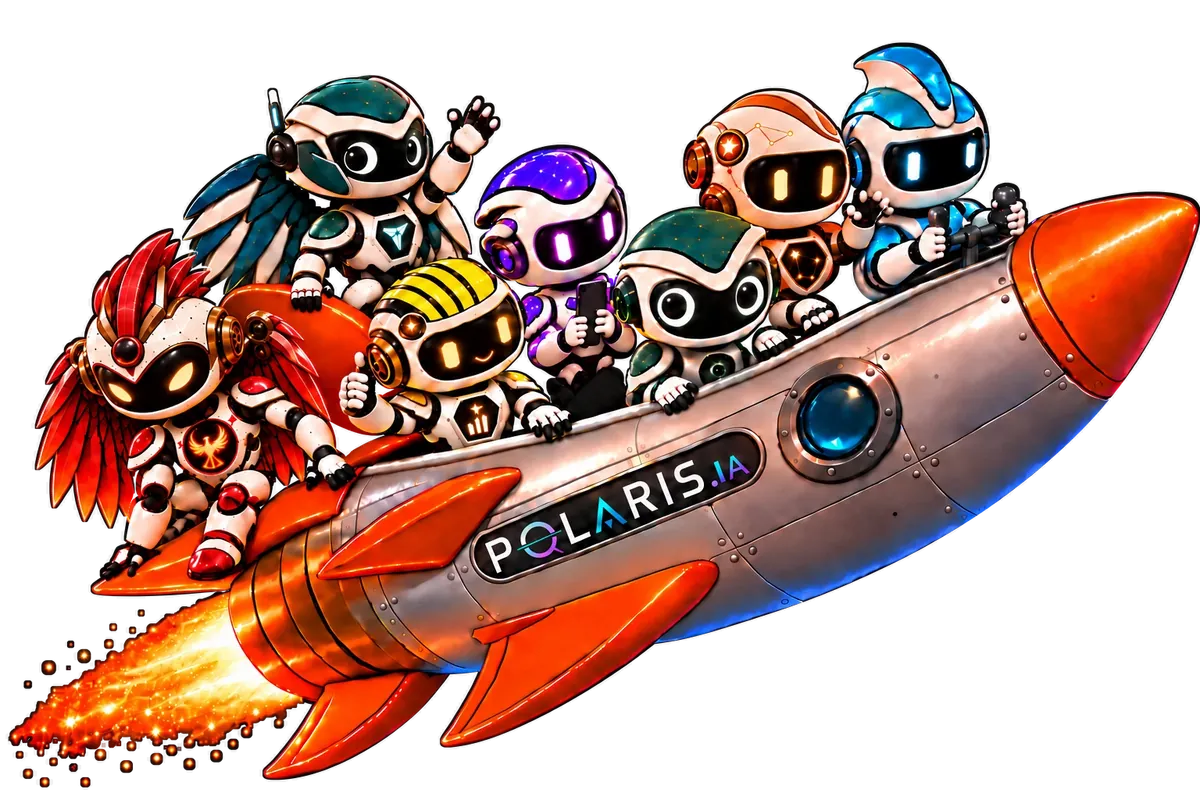
Impulsado por PolarisNuestro servicio de calidad y seguridad de software. Lo operamos con Polaris, una plataforma de siete agentes especializados que prueban tu web, tu app móvil y tus APIs, miden su rendimiento y buscan vulnerabilidades. Cada conclusión llega con la evidencia que la respalda.
Cada release llega más rápido de lo que el equipo alcanza a probarlo, y seguridad, funcionalidad y rendimiento se revisan por separado, cuando se revisan.
El QA manual se queda atrás en cada sprint, y las suites automatizadas se rompen cuando cambia la interfaz.
El pentest anual llega tarde: entre una revisión y la siguiente se publican decenas de cambios que nadie miró.
Un «parece vulnerable» o un «pasó» sin rastro no le sirve al desarrollador que tiene que corregirlo.
La IA interpreta. Los motores miden.
En Polaris el modelo de lenguaje ayuda a entender requisitos, investigar y explicar; las acciones y mediciones las hacen herramientas probadas como Playwright, k6, Maestro o axe-core. Una opinión del modelo nunca sustituye una medición.
Cada letra de POLARIS es un agente. Cada uno recibe un objetivo, trabaja con sus propios motores y herramientas, y deja los resultados en tu proyecto.
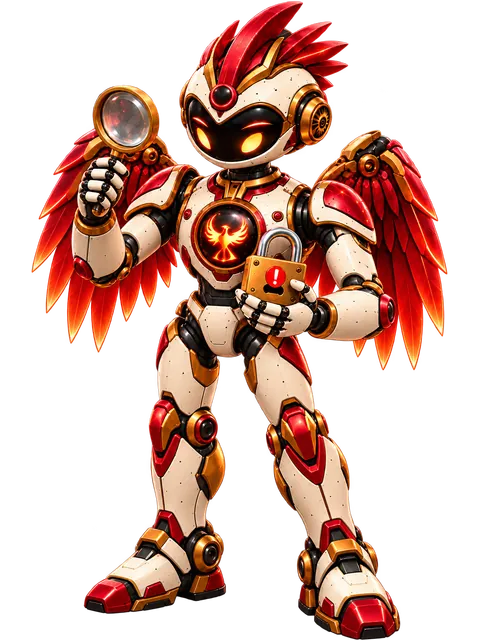
Anticípate al ataque.
Seguridad con pruebas y evidencia
Evalúa aplicaciones web y APIs, el código de tus repositorios, la resistencia de tus agentes de IA a prompt injection y, con acceso autorizado, el impacto real tras una intrusión.
Tu app, lista para el próximo paso.
Recorridos y pruebas en tu app
Comprueba los flujos de tu app móvil —acceso, navegación y resultados esperados— en Android local o en Maestro Cloud.
Dale forma a tu próxima gran idea.
Requisitos claros para el equipo
Prepara historias de usuario, reportes de bugs y casos de prueba, y valida un desarrollo contra la historia que lo originó.
Cada clic, más confianza.
Pruebas funcionales de tu web
Recorre tu aplicación web —pública o con login— y crea suites reutilizables para comprobar sus flujos.
Brilla bajo presión.
Cómo responde tu servicio bajo carga
Mide latencia, errores y volumen de solicitudes de tus endpoints o colecciones Postman con tráfico controlado.
Seguridad que viaja contigo.
Seguridad dentro de la aplicación
Analiza el paquete de tu app móvil y, cuando el entorno lo permite, observa su comportamiento en ejecución.
Cada detalle cuenta. Cada persona también.
Una interfaz que se puede comprobar
Audita la experiencia visual y la accesibilidad de tu web, o contrasta cada control con lo que el código promete.
Todas las ejecuciones siguen el mismo recorrido, sin importar el agente.
Una URL, un paquete de app, un repositorio, una historia de usuario o una colección de peticiones, según el agente.
El agente adecuado prepara el trabajo con su motor y sus herramientas especializadas.
El resultado se contrasta con requisitos, código, respuestas reales o métricas, no sólo con lo que el modelo afirma.
Informes, suites y evidencia quedan guardados por proyecto, listos para revisar y volver a ejecutar.
Se sabe exactamente qué se probó: qué URL, qué versión de la app, qué rama del repositorio.
Una interpretación del modelo no sustituye una medición. Cada conclusión se apoya en algo que se puede comprobar.
Cada agente muestra sus fases y sus eventos mientras trabaja, y puedes conversar con él durante la corrida.
Historial, informes y evidencia por proyecto para revisar qué se ejecutó y qué quedó pendiente.
Tu equipo y el nuestro ven las mismas ejecuciones, hallazgos y evidencia.
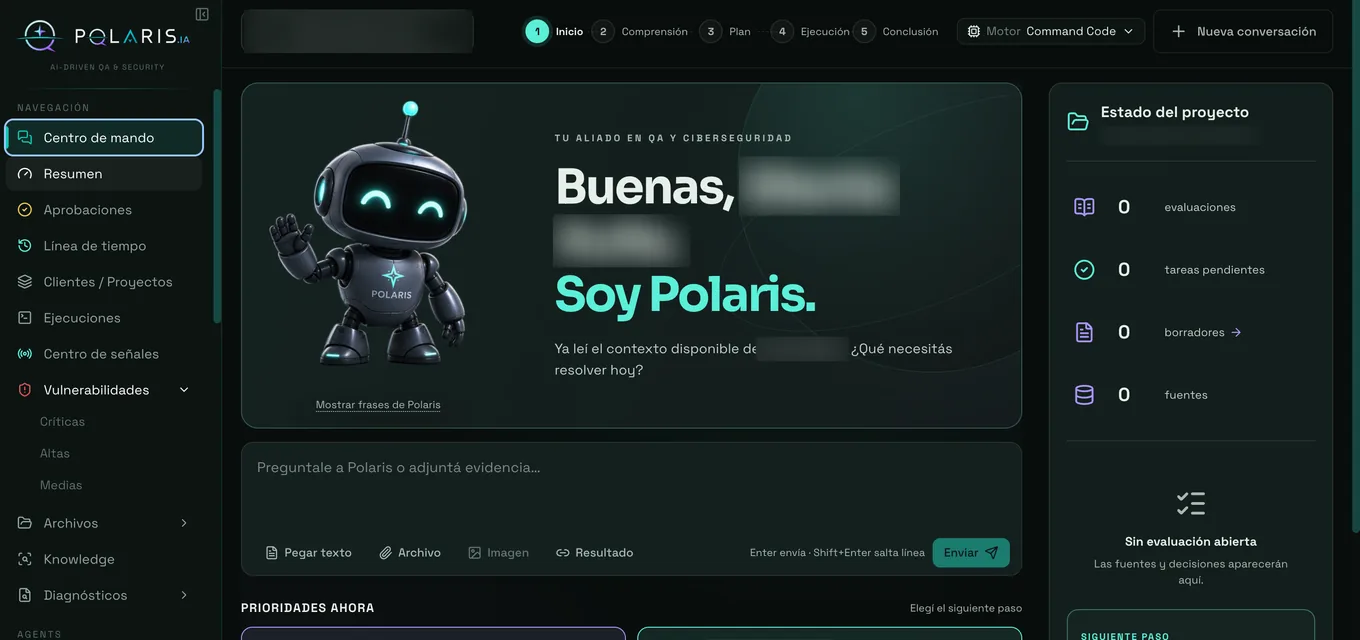
Conversas con Polaris, adjuntas evidencia y defines el siguiente objetivo. El estado del proyecto queda siempre a la vista.
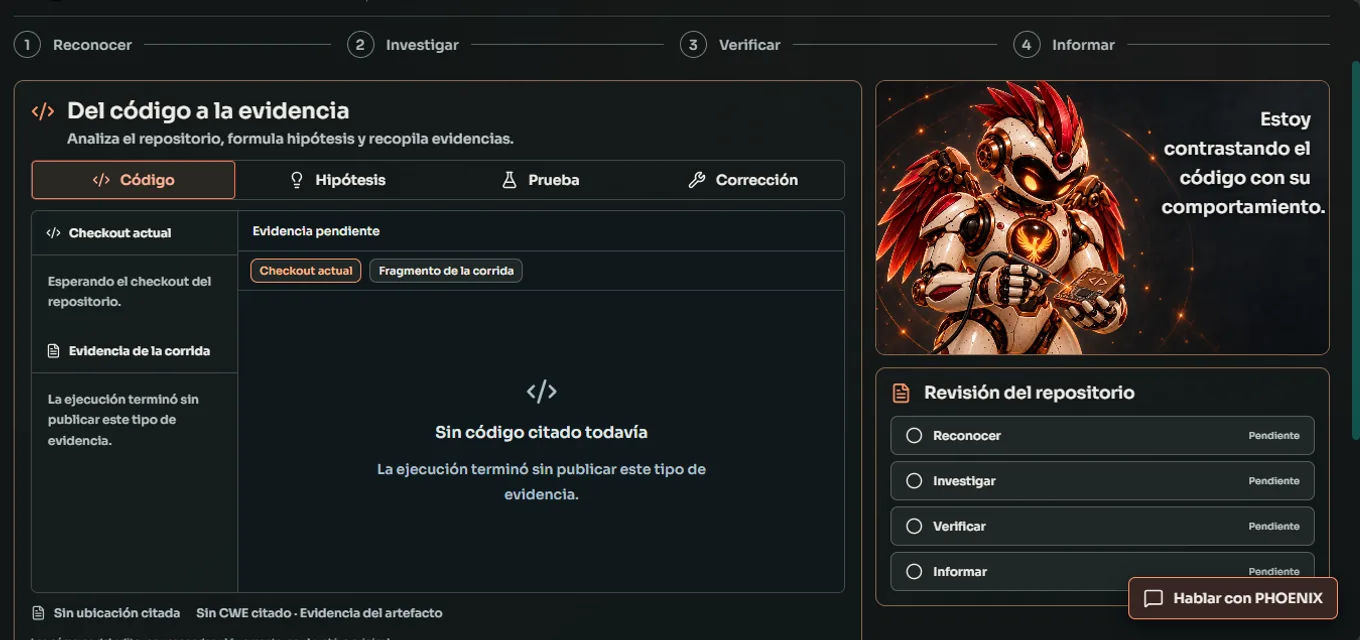
Cada agente muestra su avance por fases —reconocer, investigar, verificar, informar— y puedes hablar con él mientras trabaja.
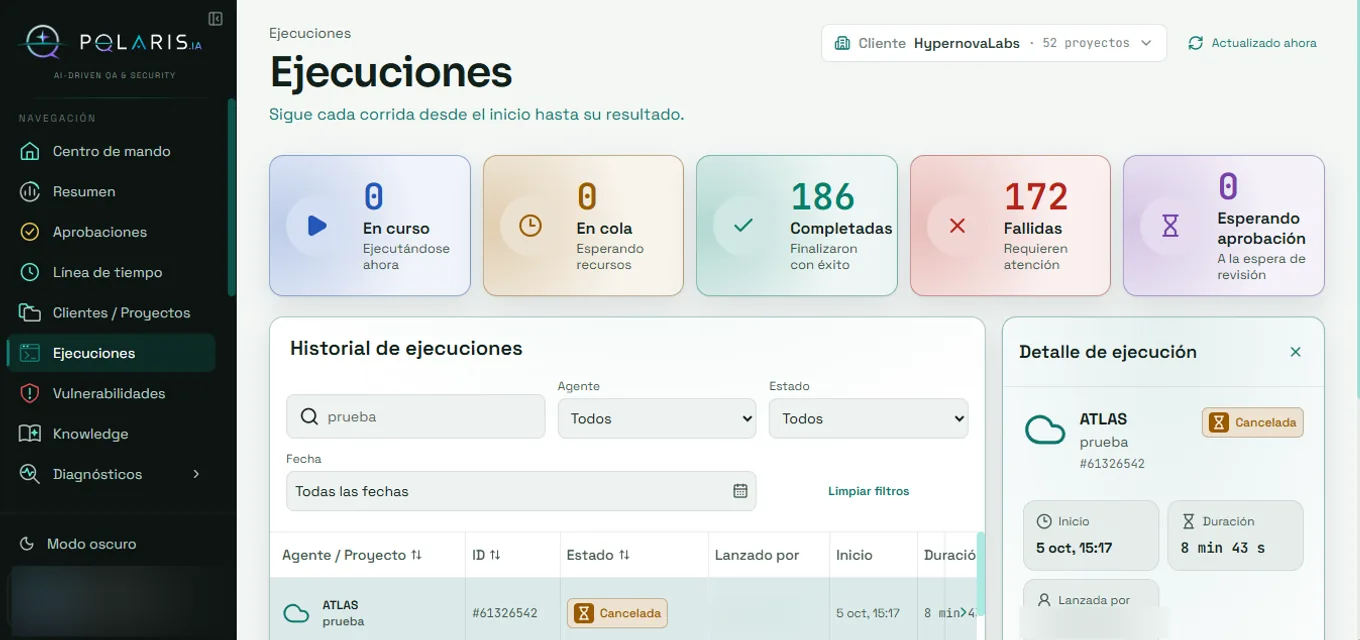
El historial de cada corrida con su agente, estado, duración y responsable.
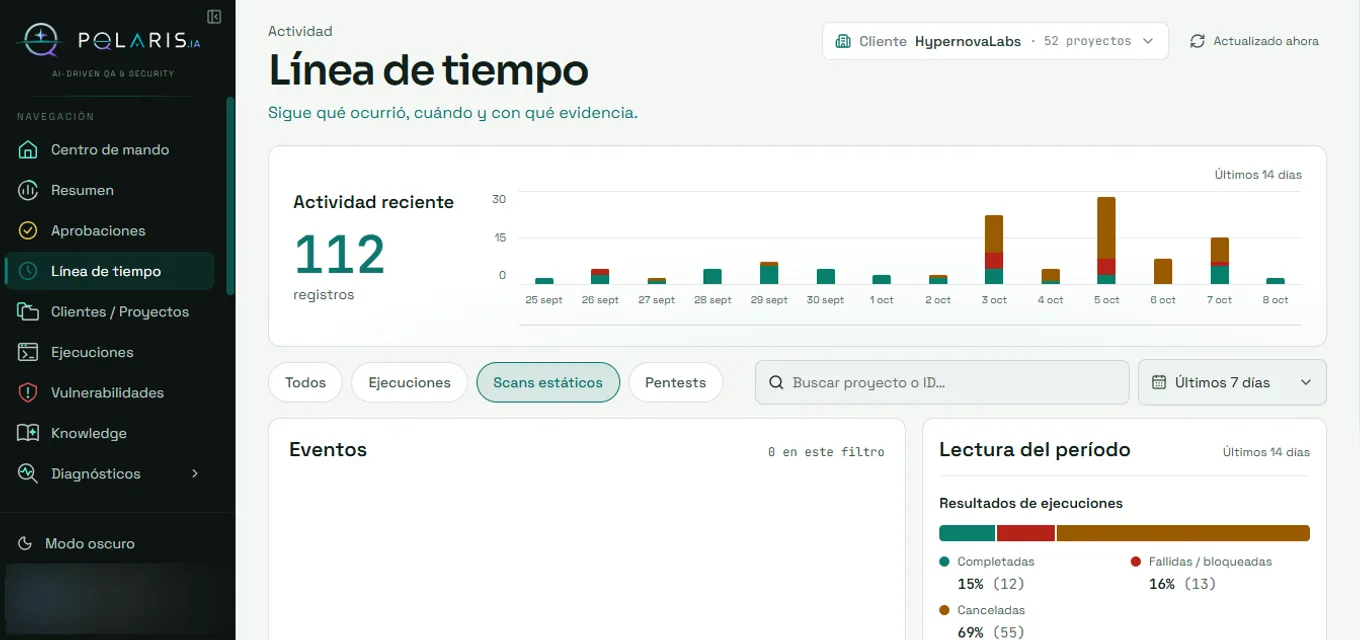
La actividad del proyecto día a día: ejecuciones, escaneos y pentests, con su resultado.
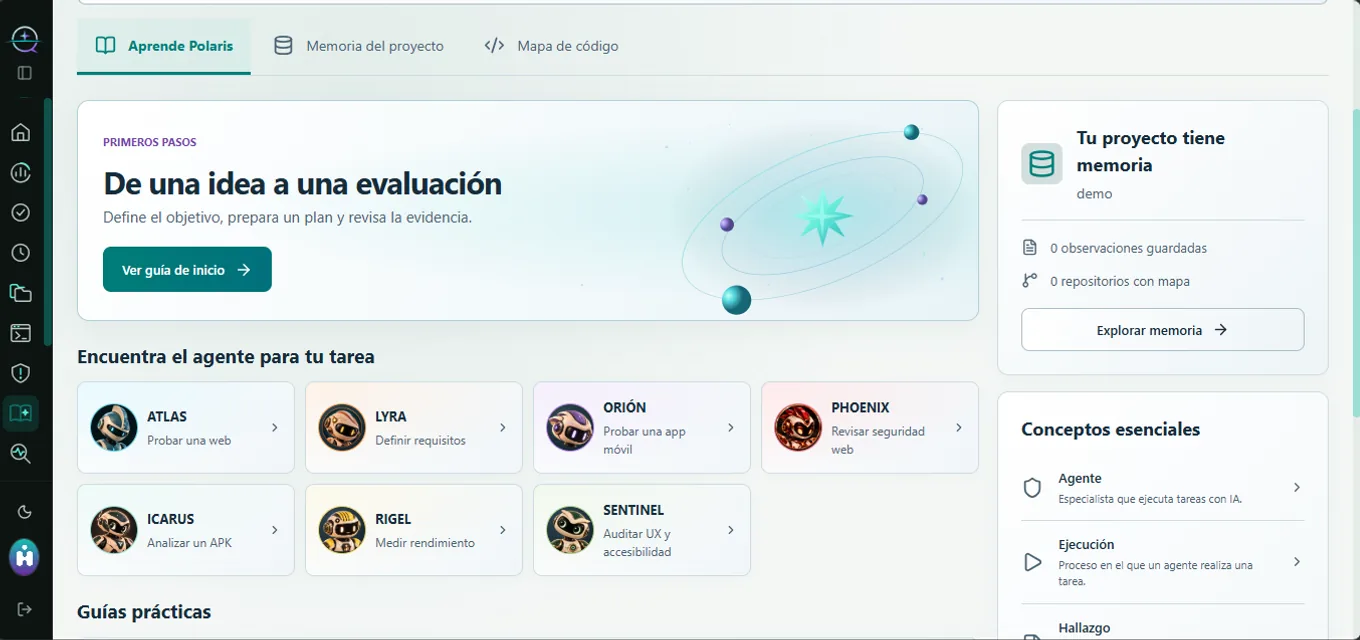
Encuentra el agente para cada tarea y consulta la memoria del proyecto y su mapa de código.
Capturas de la plataforma con nombres de personas y proyectos difuminados.
No te entregamos una opinión: te entregamos artefactos que tu equipo puede revisar, reutilizar y volver a ejecutar.
Hallazgos priorizados por severidad, con impacto, evidencia, pasos de reproducción y recomendación de corrección.
Pruebas y Page Objects que se integran a tu repositorio y corren en tu pipeline.
Recorridos en YAML que puedes volver a ejecutar con cada versión de tu app.
Latencia p95, errores y volumen por endpoint frente a los umbrales acordados.
Criterios de aceptación y escenarios listos para revisar o publicar como issues.
Observaciones con captura, regla y medición, y recomendaciones priorizadas.
Nuestro equipo de QA y ciberseguridad opera Polaris por ti y revisa cada resultado antes de que llegue a tu equipo.
Definimos activos, entornos, cuentas de prueba y reglas del trabajo. Nada se ejecuta sin autorización.
Cargamos tus URLs, apps, repositorios y requisitos en Polaris y elegimos los agentes para cada frente.
Los agentes ejecutan; nuestros especialistas validan los hallazgos y descartan los falsos positivos.
Presentamos los resultados a tu equipo y acompañamos las correcciones hasta verificarlas.
Las suites y pruebas quedan listas para volver a correr: cada versión llega con su propia evidencia.
No, lo multiplica. Polaris automatiza el trabajo repetitivo y deja evidencia; tu equipo y nuestros especialistas deciden qué se corrige y cuándo.
Phoenix combina herramientas de escaneo con pruebas dirigidas y verifica cada hallazgo. El informe separa lo que se reprodujo con evidencia de lo que queda como hipótesis.
Recomendamos trabajar sobre un entorno de QA o staging con cuentas de prueba. El alcance y la autorización se acuerdan por escrito antes de cualquier ejecución.
Se usan sólo dentro del alcance acordado y del proyecto en Polaris. Si un hallazgo involucra secretos, el informe lo documenta sin exponerlos.
Sí. Las suites Playwright y los flujos Maestro se entregan como código y pueden publicarse en tu repositorio y tu pipeline.
Sí. Phoenix evalúa su resistencia a prompt injection directa e indirecta y a evasiones, con referencias a OWASP LLM Top 10 y MITRE ATLAS.
Icarus analiza paquetes iOS de forma estática. Las pruebas dinámicas con instrumentación están disponibles hoy para Android.
Sentinel automatiza las mediciones, pero ninguna auditoría automática equivale por sí sola a una certificación WCAG. Si la necesitas, la complementamos con revisión humana especializada.